Befunde per E-Mail an Patienten senden: Was erlaubt ist und wie es sicher geht
Immer mehr Patienten fragen: „Können Sie mir den Befund mailen?“ Gesundheitsdaten sind besonders geschützt, ein normaler E-Mail-Anhang reicht dafür in der Regel nicht. So geben Praxen Befunde digital heraus, ohne Datenschutz und Schweigepflicht zu verletzen.
Was das Recht verlangt
Gesundheitsdaten gehören nach Art. 9 DSGVO zu den besonderen Kategorien personenbezogener Daten. Art. 32 DSGVO verlangt Schutzmaßnahmen nach dem Risiko, und bei Gesundheitsdaten ist das Risiko hoch. Hinzu kommt die ärztliche Schweigepflicht, deren Verletzung nach § 203 StGB strafbar ist.
Gleichzeitig haben Patienten nach § 630g BGB das Recht auf Einsicht in ihre Patientenakte und auf elektronische Abschriften. Nach Art. 15 DSGVO ist die erste Kopie in der Regel kostenlos. Die Praxis muss also herausgeben, aber sicher.
Warum die normale E-Mail problematisch ist
Die Datenschutzkonferenz erwartet bei hohem Risiko in der Regel eine Ende-zu-Ende-Verschlüsselung oder eine gleichwertige Lösung. Eine normale E-Mail ist nur auf dem Transportweg verschlüsselt und liegt auf den Mailservern im Klartext. Ein Tippfehler in der Adresse, und der Befund geht an einen Fremden. Ob eine Einwilligung des Patienten diese Lücke schließt, ist umstritten; viele Aufsichtsbehörden sehen die Praxis weiter in der Pflicht.
Sichere Wege im Überblick
- KIM: der sichere Mail-Dienst der Telematikinfrastruktur, für den Austausch zwischen Praxen, Kliniken und Apotheken. Patienten haben keinen KIM-Zugang.
- ePA: die elektronische Patientenakte, sofern der Patient sie nutzt. Für Befunde aus der Behandlung gedacht, nicht für jede Anfrage.
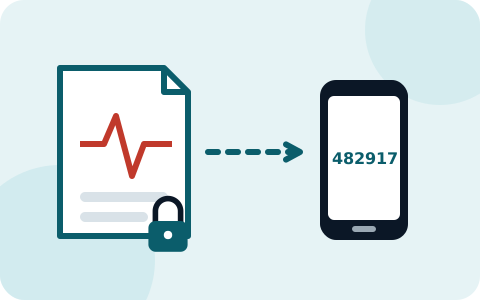
- Verschlüsselter Link mit Einmalcode: Die Praxis lädt den Befund in einen Datenraum, der Patient öffnet den Link im Browser und gibt einen Code ein, der getrennt kommt. Funktioniert für jeden Patienten und für Partner ohne KIM, etwa Gutachter oder Versicherungen.
- Papier oder Datenträger: sicher, aber langsam und teuer, besonders bei großen Bilddaten.
So läuft es in der Praxis
- Der Patient nennt seine E-Mail-Adresse, am besten schriftlich im Anamnesebogen.
- Die MFA zieht den Befund in den Datenraum, trägt die Adresse ein und sendet. Gültigkeit zum Beispiel 14 Tage.
- Der Patient bekommt eine E-Mail mit dem Logo der Praxis und einem Link, beim Öffnen einen sechsstelligen Code.
- Im Protokoll sieht die Praxis, wann der Befund abgeholt wurde. Nach Ablauf verfällt der Link.
Umgekehrt funktioniert es genauso: Mit einem Upload-Link oder einem Briefkasten auf der Webseite schicken Patienten Vorbefunde, Bilder und Überweisungen verschlüsselt an die Praxis.
Checkliste für die Auswahl
- Ende-zu-Ende-Verschlüsselung, der Anbieter kann Befunde nicht lesen
- Zweiter Faktor für Patienten, zum Beispiel ein Einmalcode
- AV-Vertrag und Verschwiegenheitsverpflichtung nach § 203 StGB
- Server in Deutschland
- Keine App für Patienten, große Dateien möglich
- Automatische Löschung nach einer Frist
Kurz beantwortet
Darf eine Praxis Befunde per E-Mail schicken?
Mit einfacher, nur transportverschlüsselter E-Mail ist das bei Gesundheitsdaten riskant. Die Aufsichtsbehörden erwarten bei hohem Risiko eine Ende-zu-Ende-Verschlüsselung. Ein verschlüsselter Link mit Einmalcode erfüllt das, ohne dass der Patient Software braucht.
Reicht die Einwilligung des Patienten?
Ob eine Einwilligung eine unsichere Übermittlung rechtfertigt, ist umstritten. Die technischen Pflichten aus Art. 32 DSGVO treffen die Praxis selbst. Sicherer ist es, gleich einen geschützten Weg anzubieten.
Hat der Patient ein Recht auf eine digitale Kopie?
Ja, nach § 630g BGB kann der Patient elektronische Abschriften seiner Patientenakte verlangen. Die erste Kopie ist nach Art. 15 DSGVO in der Regel kostenlos.
Quellen
- Art. 9 DSGVO – Verarbeitung besonderer Kategorien personenbezogener Daten (dsgvo-gesetz.de)
- Art. 32 DSGVO – Sicherheit der Verarbeitung (dsgvo-gesetz.de)
- § 630g BGB – Einsichtnahme in die Patientenakte
- § 203 StGB – Verletzung von Privatgeheimnissen
- Datenschutzkonferenz: Orientierungshilfe zu Maßnahmen zum Schutz personenbezogener Daten bei der Übermittlung per E-Mail